 Blog
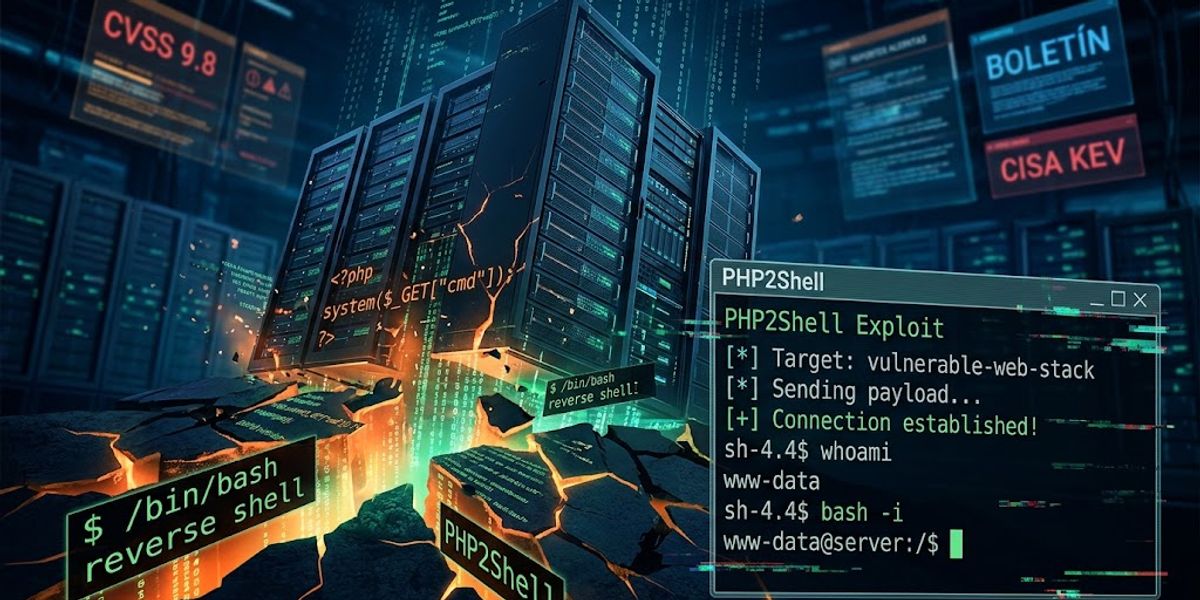
La mayoría de los boletines de ciberseguridad se limitan a vomitar un volcado del catálogo KEV de CISA o a repetir el top de CVSS 9.8 como si el número fuera un oráculo. Es ruido. Lo que realmente importa en el terreno son dos cosas: la viabilidad del payload y el radio de impacto silencioso en la infraestructura expuesta.
La última semana de octubre dejó al descubierto una realidad incómoda: los atacantes no están perdiendo el tiempo encadenando configuraciones raras en apps internas. Fueron directo a los cimientos del stack web.
El 21 de octubre cayeron los parches de emergencia para CVE-2026-109618 y CVE-2026-109619. Para el día 26, CISA ya los metía formalmente a KEV tras confirmarse explotación salvaje y activa en honeypots globales.
¿El problema real? No es un bug en tu framework, ni un fallo en cómo sanitizaste un input en Laravel o WordPress. El fallo está en el intérprete mismo:
Si corres Apache con mod_php, la ejecución remota de código no autenticada se alcanza incluso antes de que la aplicación empiece a parsear el script. Censys detectó más de 32 millones de servicios PHP expuestos con versiones vulnerables. Las variantes sin soporte (incluyendo ramas viejas como PHP 7.4 y 8.0) son un festín para los escáneres masivos de botnets que llevan días automatizando el barrido de subredes.
Bash
# Lo primero que vas a cazar en logs si un worker ya cayó:
journalctl -u php-fpm.service | grep -E "SIGSEGV|SIGBUS"
# O buscando shells hijas desovadas directamente del pool:
pstree -p $(pgrep -d',' php-fpm)
Ningún WAF genérico está frenando esto limpiamente porque el payload se apoya en el comportamiento del asignador de memoria del proceso, no necesariamente en una cadena SQL o un traversal evidente. Si no actualizaste los binarios base (8.5.12,8.4.27,8.3.36 o 8.2.35) y reiniciaste los workers, sigues regalando la máquina.
Mientras todo el mundo miraba a PHP, Node.js y la upstream de Brotli sufrieron un impacto idéntico en letalidad:CVE-2026-111497.
El fallo técnico radica en cómo el decodificador streaming de Brotli manejaba un cambio de bloque malformado. En lugar de abortar y disparar un error fatal de formato, asumía de forma ingenua que necesitaba esperar más bytes (need more input). Siguió volcando datos a un buffer interno fijo de 8 bytes, produciendo un out-of-bounds write (CWE-787).
Las consecuencias operativas:
La falsa sensación de estar a salvo: Todo el mundo audita su propio código, pero casi ningún equipo mapea qué microservicios de ingesta descomprimen payloads arbitrarios con node:zlib.
Efecto dominó de librerías: No es exclusivo de Node (ramas 22.x, 24.x y 26.x). La dependencia madre es de Google, lo que significa que implementaciones en Bun, bindings de Python (brotlicffi), proxies Envoy y mallas Istio quedaron expuestas al mismo vector si procesan datos comprimidos provenientes de clientes sin autenticar.
El vector permite desde el colapso instantáneo del proceso (DoS en bucle) hasta fugas de memoria sensible del heap y RCE estructurado.
Completando la triada de vectores calientes de estos días, la explotación activa de CVE-2026-102764 en BeyondTrust Remote Support demuestra por qué los appliances de acceso remoto siguen siendo el caramelo preferido del ransomware.
Subida de archivos arbitraria sin autenticación previa. No requiere ingeniería social ni credenciales robadas por infostealers. El atacante golpea la interfaz expuesta del appliance, deposita una web shell en una ruta accesible y tiene un pie dentro del perímetro corporativo con privilegios de sistema en menos de tres minutos.
Olvídate de esperar la ventana de mantenimiento del próximo mes:
Caza procesos anómalos en el backend web: Monitoriza llamadas a /bin/sh,curl o sockets reversos instanciados directamente por usuarios de servicio (www-data,nginx,nobody). Si tu PHP-FPM o tu runtime de Node está levantando procesos POSIX, ya estás comprometido.
Revisión de capas de descompresión: Audita qué endpoints públicos aceptan cabeceras Content-Encoding: br o payloads comprimidos directos. Si no puedes desplegar parches en Node/Envoy en las próximas horas, desactiva la descompresión Brotli a nivel de proxy inverso transitoriamente.
Aísla los appliances de soporte remoto: Ninguna consola de administración ni solución de control remoto como BeyondTrust debería estar abierta a 0.0.0.0/0. Ponla detrás de mTLS, acceso Zero Trust o VPN con MFA estricto mientras verificas que la versión instalada sea posterior al corte del 15 de octubre.
